
Une nouvelle vague sans revendication
Le gouvernement italien veut évaluer les attaques visant la réfrigération commerciale en Europe, a expliqué une porte-parole. Il a convoqué pour cela une réunion d'urgence avec le directeur de l'Agence nationale pour la cybersécurité et les responsables des agences de renseignement.
Les incidents de lundi ont été signalés en Italie, en Irlande, en Suède, au Luxembourg, en Belgique, en Estonie, en Finlande, aux Pays-Bas et au Portugal. Cette cyberattaque présumée, qui a touché les réfrigérateurs de plusieurs supermarchés, ravive les inquiétudes concernant l'approvisionnement alimentaire de l'Union européenne. Aucune revendication n'a été faite pour cette vague ni pour celle d'octobre.
En Sicile, des températures modifiées à distance
La Sicile concentre les incidents italiens les plus nombreux. Giovanni Arena, représentant régional de Federdistribuzione, la fédération professionnelle de la distribution, a indiqué à l'agence Ansa avoir connaissance d'une vingtaine de points de vente touchés dans plusieurs enseignes. Selon lui, les dispositifs de sécurité avancés et à jour dont disposent de nombreux groupes leur ont permis d'échapper au piratage.
Il décrit une intrusion passant par les centres d'appels qui assurent la télégestion et la surveillance des installations frigorifiques. Les pirates auraient ainsi accédé aux réglages et modifié les températures de conservation. Le groupe Arena, qu'il dirige, n'a été atteint qu'indirectement : trois magasins exploités par des entreprises franchisées ont été concernés.
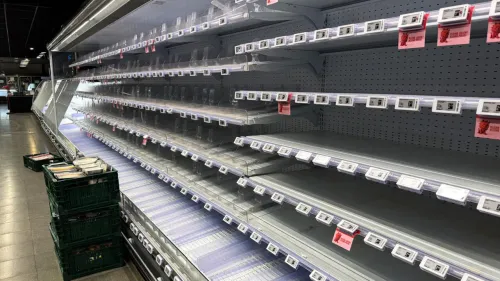
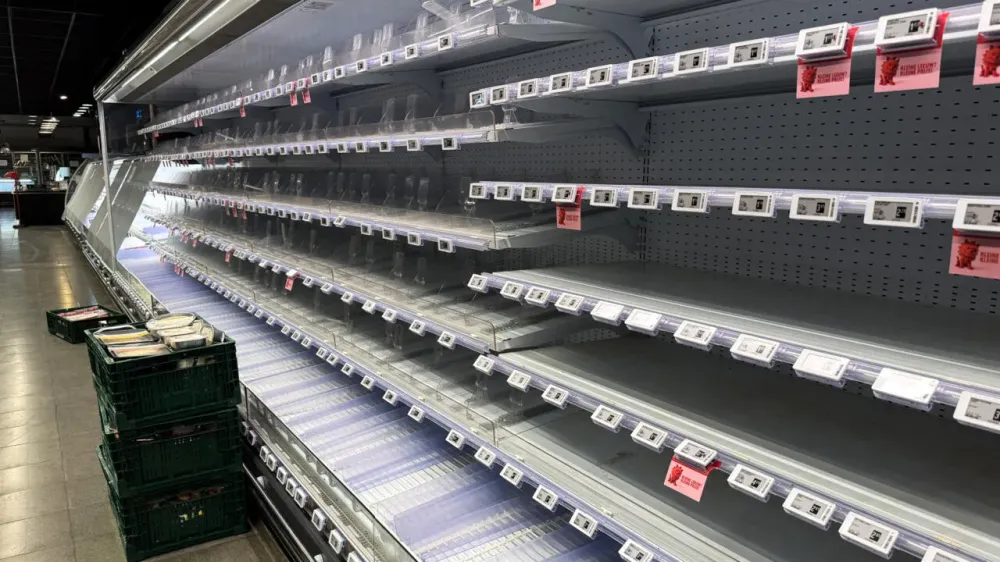
Chez Radenza, qui exploite les magasins Coop en Sicile, quatre supermarchés sur 300 ont été visés dans la nuit du dimanche 1er au lundi 2 novembre. Giuseppe Spadaro, directeur général du groupe, a expliqué au Corriere della sera que le déclenchement du dégivrage des rayons surgelés avait fait remonter une température réglée à -20 °C. Plusieurs kilos de produits ont été perdus, pour un préjudice estimé à plusieurs milliers d'euros. "Nous avons dû tout jeter, les rayons sont vides", a-t-il déclaré.
Le dirigeant a aussi souligné la vulnérabilité des appareils connectés : "Nous ne pensions pas être la cible d'une attaque informatique en tant que supermarchés. Cela montre pourtant à quel point n'importe quel appareil connecté au réseau peut faire l'objet d'une intrusion".
Ailleurs en Italie, les médias ont rapporté deux autres signalements à l'Agence nationale pour la cybersécurité : un incident dans une entreprise de restauration collective en Toscane et une attaque contre une entreprise de surgelés en Émilie-Romagne.
Des pertes en Belgique et des retraits de produits en Irlande
La justice fédérale belge a ouvert une enquête après les perturbations signalées par des dizaines de magasins de plusieurs enseignes, notamment Carrefour, Ikea, Delhaize, Colruyt et Intermarché. Selon DutchNews, le 2 novembre, Carrefour a fait état de 15 magasins touchés sur ses 700 établissements belges, tandis que Colruyt a mentionné cinq Spar indépendants.
IT for Business, dans son article du 3 novembre, rapporte aussi qu'environ quarante Delhaize ont été atteints, en plus des quinze Carrefour et des cinq Spar. Le site spécialisé fait état de congélateurs dont la température est montée autour de 15 °C.
Aux Pays-Bas, les victimes sont principalement des boucheries et de petits commerces de proximité, et non de grandes enseignes de supermarchés. Un porte-parole de Danfoss cité par DutchNews dénombre au moins 17 entreprises visées. Sur un site de stockage de surgelés, la consigne de température a été modifiée de -20 °C à -10 °C.
En Irlande, 13 magasins SuperValu ont subi un incident informatique affectant leur réfrigération, a indiqué un porte-parole du groupe Musgrave cité le 2 novembre par Insurance Journal. Les produits réfrigérés et surgelés concernés ont été retirés des rayons par précaution.
Dans les pays nordiques et baltes, des incidents limités
En Suède, la chaîne Coop a rétabli la situation dès lundi après-midi, après une cyberattaque survenue à l'aube dans sept de ses quelque 800 magasins. Son porte-parole Carlos Cancinos a précisé mardi à l'AFP que les réfrigérateurs et congélateurs touchés utilisaient d'anciens réseaux 4G. L'enseigne modernise une grande partie de ses magasins pour les faire fonctionner sur des réseaux 5G, ce qui, selon lui, les rend moins vulnérables aux attaques.
Ica a, de son côté, signalé lundi des difficultés de réfrigération dans un "nombre limité" de magasins, sans en attribuer la cause à une cyberattaque. D'après sa porte-parole, tous dépendaient d'un système externe de contrôle fourni par le fabricant danois Danfoss, déjà ciblé lors des attaques du 12 octobre contre les enseignes françaises.
En Estonie, Selver a rencontré le problème dans le seul de ses magasins encore équipé d'un ancien système de contrôle Danfoss. La remise en état n'a pris que quelques minutes, selon un porte-parole cité par Insurance Journal.
En Finlande, quelques petits magasins K-food ont connu des températures anormales pendant la nuit. Petri Käyhkö, responsable de la sécurité d'entreprise de Kesko, cité par Insurance Journal, a insisté sur le caractère non généralisé de ces incidents : les équipements concernés ne sont pas couverts par les protections centralisées du groupe.
Des équipements anciens et des avertissements antérieurs
Selon IT for Business, les deux vagues d'octobre et de novembre ont compromis des contrôleurs de réfrigération Danfoss AK-SM et AK-SC obsolètes ou non mis à jour, ainsi que des superviseurs Copeland et Dixell XWEB.
Des avertissements avaient précédé ces incidents. D'après TechCrunch, la société de cybersécurité Claroty avait signalé dès août 2026 les risques de piratage à distance et de panne des unités Danfoss concernées. Le fabricant avait ensuite recommandé, le 13 octobre, à ses clients néerlandais de déconnecter leurs systèmes frigorifiques d'Internet.
Un porte-parole de Danfoss cité par DutchNews a précisé que les installations néerlandaises attaquées dans la nuit du 1er au 2 novembre utilisaient toujours leur mot de passe par défaut et n'étaient pas raccordées à un réseau sécurisé.
Le précédent français et les investigations américaines
Le 12 octobre, de grandes enseignes françaises avaient annoncé que des centaines de systèmes frigorifiques de leurs magasins avaient été touchés. Selon IT for Business, le parquet de Paris avait recensé environ 700 victimes au 20 octobre. Le bilan comprenait des millions d'euros de marchandises jetées, ainsi que des départs de feu faisant l'objet d'une enquête de l'OFAC.
Après cet épisode, Christophe Hansen, commissaire européen à l'agriculture et à l'alimentation, avait qualifié ces cyberattaques répétées d'extrêmement préoccupantes. Il avait dénoncé "une tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire et de saper la confiance des consommateurs", y voyant "un avertissement que nous devons prendre au sérieux".
Aux États-Unis, le Pentagone examinait, la semaine précédant le 2 novembre, des défaillances de congélateurs destinés au stockage alimentaire dans plusieurs installations militaires, selon Insurance Journal. D'après TechCrunch, les responsables du département de la Défense cherchaient à déterminer si des unités de congélation sur des bases avaient été piratées par des hackers liés à l'Iran.